
अदालत में हुई प्रमुख बहस व बिंदु (Key Highlights)
- सुप्रीम कोर्ट की टिप्पणी:जब स्टार हेल्थ के वकील ने कंपनी के बहुस्तरीय सुरक्षा (Multi-layered Security) उपायों का हवाला दिया, तो जस्टिस बागची ने कहा कि लगातार बदलते साइबर खतरों के कारण सुरक्षा उपायों और फायरवॉल को निरंतर अपडेट करना पड़ता है। उन्होंने कहा:“यह आम जानकारी (Common Knowledge) है कि भारतीयों का डेटा डार्क वेब पर धड़ल्ले से बेचा जा रहा है।”
- याचिकाकर्ता का पक्ष (प्रशांत भूषण द्वारा):
- वरिष्ठ अधिवक्ता प्रशांत भूषण ने बताया कि हिमांशु पाठक ने केवल स्टार हेल्थ पोर्टल की तकनीकी खामियों को उजागर किया था, जिसे कोई भी आसानी से एक्सेस कर सकता था।
- उन्होंने कहा कि 2024 के डेटा लीक के बाद भी कंपनी की आंतरिक प्रणालियों से संवेदनशील डेटा तक पहुंच संभव बनी हुई है।
- याचिकाकर्ता की मंशा पर उठ रहे सवालों के जवाब में उन्होंने सुझाव दिया कि कोर्ट याचिकाकर्ता को पक्षकार बनाए बिना भी एक न्याय मित्र (Amicus Curiae) नियुक्त कर इस जनहित से जुड़े गंभीर मुद्दे की व्यापक जांच कर सकता है।
- कंपनी (Star Health) का पक्ष:
- स्टार हेल्थ की ओर से पेश पूर्व न्यायाधीश व वरिष्ठ अधिवक्ता डॉ. एस. मुरलीधर ने आश्वासन दिया कि कंपनी का डेटा पूरी तरह से सुरक्षित है।
- उन्होंने कहा कि CERT-In द्वारा प्रमाणित स्वतंत्र एजेंसियों के माध्यम से हर छह महीने में सुरक्षा ऑडिट कराया जाता है।
- उन्होंने कहा कि डार्क वेब किसी के नियंत्रण में नहीं है, लेकिन इसका मतलब यह नहीं कि कंपनी अपनी सुरक्षा से कोई समझौता कर रही है।
- याचिकाकर्ता की मंशा पर कोर्ट की हिचकिचाहट:सुप्रीम कोर्ट ने हिमांशु पाठक की याचिका को सीधे स्वीकार करने पर हिचकिचाहट जताई। पीठ ने कहा कि सिस्टम में कमियां ढूंढने के नाम पर अनधिकृत पहुंच बनाना उचित तरीका नहीं हो सकता (जैसे कोई ताला तोड़ने वाला घर में घुसकर कहे कि ताला कमजोर था)। अदालत ने सुझाव दिया कि पाठक इस मुद्दे को दीवानी अदालत में जारी मुकदमे में उठाएं।
नई दिल्ली: भारत के नागरिकों के संवेदनशील वित्तीय व स्वास्थ्य डेटा की डिजिटल सुरक्षा, डार्क वेब (Dark Web) पर व्यक्तिगत डेटा की अवैध खरीद-फरोख्त और एथिकल हैकिंग बनाम साइबर सेंधमारी के विधिक मानकों पर सुप्रीम कोर्ट ने गंभीर चिंता व्यक्त की है।
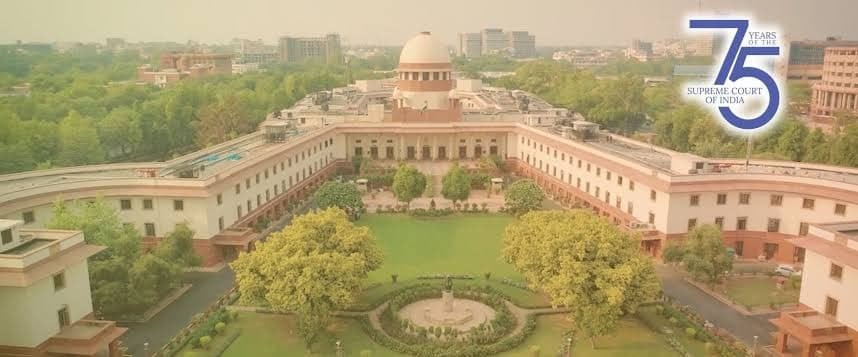
न्यायमूर्ति जॉयमाल्या बागची और न्यायमूर्ति वी. मोहना की खंडपीठ साइबर सुरक्षा शोधकर्ता (Cybersecurity Researcher) हिमांशु पाठक द्वारा दायर विशेष अनुमति याचिका पर सुनवाई कर रही थी। याचिका में प्रमुख स्वास्थ्य बीमा कंपनी स्टार हेल्थ एंड एलाइड इंश्योरेंस (Star Health and Allied Insurance Company) के डिजिटल सिस्टम और वेब पोर्टल में गंभीर सुरक्षा खामियां होने और ग्राहकों का गोपनीय डेटा लीक होने के आरोपों की स्वतंत्र जांच की मांग की गई थी। सुप्रीम कोर्ट ने गुरुवार को एक मामले की सुनवाई के दौरान तीखी मौखिक टिप्पणी करते हुए कहा कि यह अब एक सर्वविदित तथ्य (Common Knowledge) बन चुका है कि भारतीयों का व्यक्तिगत डेटा डार्क वेब पर बेचा और खरीदा जा रहा है।
हालांकि, खंडपीठ ने याचिकाकर्ता हिमांशु पाठक की वास्तविक मंशा (Bonafides) और तौर-तरीकों पर गंभीर संदेह जताते हुए सवाल किया कि क्या सिस्टम की खामी उजागर करने के बहाने किसी के डेटा में अनाधिकृत रूप से प्रवेश करना कानूनन सही ठहराया जा सकता है। अदालत ने मामले की अगली सुनवाई 7 अक्टूबर 2026 को नियत की है।
सुप्रीम कोर्ट के प्रमुख मौखिक अवलोकन एवं अदालत कक्ष की तीखी बहस
1. ‘डार्क वेब पर भारतीयों का डेटा बिकना अब आम बात’ सुनवाई के दौरान जब स्टार हेल्थ की ओर से पेश वरिष्ठ अधिवक्ता डॉ. एस. मुरलीधर ने दावा किया कि कंपनी ने सुरक्षा की कई अभेद्य परतें तैयार की हैं, तो पीठ ने डिजिटल पारिस्थितिकी तंत्र की कड़वी हकीकत बयां की:
वरिष्ठ अधिवक्ता डॉ. एस. मुरलीधर: “हमने असाधारण सुरक्षा उपाय किए हैं। आपकी अदालत यह जानकर चकित रह जाएगी कि हमने सुरक्षा की कितनी परतें (Layers of Security) बनाई हैं। हम अब चौबीसों घंटे निरंतर निगरानी (Continuous Monitoring) कर रहे हैं।”
न्यायमूर्ति जॉयमाल्या बागची: “परंतु यह तो अब एक आम बात (Common Knowledge) है कि भारतीयों का व्यक्तिगत डेटा डार्क वेब पर खुलेआम बेचा जा रहा है।”
डॉ. मुरलीधर: “पूरे सम्मान के साथ, डार्क वेब किसी के भी नियंत्रण से परे एक चीज है। सिर्फ इसलिए कि डार्क वेब मौजूद है, इसका मतलब यह नहीं है कि हमारी कंपनी इसमें मिलीभगत रखती है।”
2. एथिकल रिसर्च बनाम घर में ताला तोड़ना: पीठ का चुभता सवाल याचिकाकर्ता की ओर से पेश वरिष्ठ अधिवक्ता प्रशांत भूषण ने दलील दी कि पाठक ने केवल सिस्टम की सुरक्षा खामियों (Vulnerabilities) को उजागर किया है, न कि कोई हैकिंग की है। इस पर न्यायमूर्ति बागची ने एक उपमा देते हुए सवाल किया:
न्यायमूर्ति बागची: “क्या यह उस ताले बनाने वाले (Locksmith) की तरह नहीं है जो किसी के घर में आता है, घर का ताला तोड़ता है और फिर गृहस्वामी से कहता है कि देखिए आपके घर की सुरक्षा में खामी है?”
प्रशांत भूषण: “जी नहीं, यह वैसा नहीं है। वहां हर कोई अंदर घुस रहा था, उन्होंने केवल वही उजागर किया। इस कंपनी का डेटा 2024 में भी कथित रूप से हैक हुआ था। सितंबर 2026 में भी एक हैकर दावा कर रहा है कि उसे कंपनी के ही एक अंदरूनी कर्मचारी (Insider) से पूरा डेटा प्राप्त हुआ है। इसमें सरकारी कर्मचारियों और सुप्रीम कोर्ट के न्यायाधीशों तक का संवेदनशील डेटा शामिल है। ऐसी कंपनी को बिना किसी स्वतंत्र जांच के कैसे छोड़ा जा सकता है?”
3. याचिकाकर्ता के मुकदमों और इरादों पर अदालत की हिचकिचाहट:
- अदालत ने नोट किया कि स्टार हेल्थ ने पहले ही हिमांशु पाठक के खिलाफ जबरन वसूली (Extortion) और डेटा की अवैध एक्सेस का आरोप लगाते हुए सिविल कोर्ट में कार्यवाही शुरू की हुई है।
- न्यायमूर्ति बागची ने सुझाव दिया:“हम नहीं चाहते कि यह याचिका जनहित याचिका (Public Interest) का मुखौटा बने। हमारा सुझाव है कि आप इस याचिका को वापस ले लें, और अपने अधिकारों को प्रभावित किए बिना निचली अदालत में चल रही दीवानी कार्यवाहियों में इन सभी बचावों को उठाएं।”
- एमिकस क्यूरी (Amicus Curiae) नियुक्त करने का आग्रह:
- प्रशांत भूषण ने तर्क दिया कि यदि अदालत को याचिकाकर्ता के इरादों पर संदेह है, तो भी आम नागरिकों के डेटा सुरक्षा के व्यापक लोकहित को देखते हुए अदालत किसी निष्पक्ष वरिष्ठ वकील (जैसे डॉ. एस. मुरलीधर या किसी अन्य विशेषज्ञ) को न्यायमित्र (Amicus Curiae) नियुक्त करके स्वतंत्र जांच करा सकती है।
स्टार हेल्थ का तकनीकी बचाव: CERT-In और थर्ड पार्टी ऑडिट
कंपनी की ओर से वरिष्ठ अधिवक्ता डॉ. एस. मुरलीधर ने अदालत को आश्वस्त किया कि वर्तमान में उनका सिस्टम पूरी तरह सुरक्षित है:
- स्वतंत्र थर्ड पार्टी निगरानी: कंपनी स्वयं के बजाय कंप्यूटर इमरजेंसी रिस्पॉन्स टीम (CERT-In) द्वारा प्रमाणित स्वतंत्र बाहरी सुरक्षा एजेंसियों से दैनिक आधार पर सिस्टम का तकनीकी ऑडिट करवाती है।
- एजेंसियों का चक्रीय बदलाव (Rotation): तकनीकी ऑडिट में पारदर्शिता बनाए रखने के लिए किसी भी साइबर सुरक्षा एजेंसी को छह महीने से अधिक जारी नहीं रखा जाता और लगातार एजेंसियों को बदला जाता है।
- म्यूटेशन और फायरवॉल: न्यायमूर्ति बागची ने रेखांकित किया कि साइबर हमले करने वाले सॉफ्टवेयर और तकनीकें खुद को लगातार बदलती (Mutate) रहती हैं, इसलिए फायरवॉल और सुरक्षा नियंत्रणों को भी निरंतर अपडेट करना अनिवार्य है।
मामले की विधिक पृष्ठभूमि
- 2024 और 2026 का डेटा लीक विवाद:
- याचिकाकर्ता हिमांशु पाठक स्टार हेल्थ के पॉलिसीधारक रहे हैं। उन्होंने दावा किया कि पोर्टल की सुरक्षा खामियों के कारण किसी भी व्यक्ति का नाम टाइप करने पर उसकी मेडिकल हिस्ट्री, पैन कार्ड और अन्य व्यक्तिगत दस्तावेज बिना किसी प्रमाणीकरण के डाउनलोड हो रहे थे।
- मद्रास हाईकोर्ट का आदेश:
- हिमांशु पाठक ने इससे पहले मद्रास उच्च न्यायालय का दरवाजा खटखटाया था, परंतु उच्च न्यायालय ने जांच की मांग वाली उनकी याचिका को खारिज कर दिया था। इसके बाद उन्होंने सुप्रीम कोर्ट में विशेष अनुमति याचिका (SLP) दायर की।
- स्टार हेल्थ का रुख:
- बीमा कंपनी का आरोप है कि याचिकाकर्ता कोई निष्पक्ष शोधकर्ता नहीं है बल्कि उसने कथित सुरक्षा खामियों का हवाला देकर वित्तीय लाभ और फिरौती हासिल करने की कोशिश की, जिसके खिलाफ विधिक कार्यवाही पहले से लंबित है।
विधिक एवं संवैधानिक सिद्धांत
- डिजिटल पर्सनल डेटा प्रोटेक्शन एक्ट, 2023 (DPDP Act, 2023):
- डेटा फिड्यूशरी (Data Fiduciary) के रूप में बीमा कंपनियों और वित्तीय संस्थानों पर नागरिकों के व्यक्तिगत और स्वास्थ्य डेटा की मजबूत तकनीकी सुरक्षा सुनिश्चित करने का कड़ा कानूनी दायित्व है। डेटा में किसी भी प्रकार की सेंधमारी भारी जुर्माने को आकर्षित करती है।
- पुट्टास्वामी निर्णय एवं सूचनात्मक निजता:
- संविधान के अनुच्छेद 21 के तहत नागरिकों की ‘सूचनात्मक निजता’ (Informational Privacy) और मेडिकल रिकॉर्ड की गोपनीयता एक बुनियादी मौलिक अधिकार है।
- एथिकल हैकिंग बनाम आईटी अधिनियम की धारा 43/66:
- सूचना प्रौद्योगिकी अधिनियम, 2000 किसी भी कंप्यूटर सिस्टम में बिना अधिकृत अनुमति के प्रवेश (Unauthorized Access) को अपराध की श्रेणी में रखता है, चाहे दावा सुरक्षा परीक्षण का ही क्यों न हो, जब तक कि वह आधिकारिक बग बाउंटी या अधिकृत ऑडिट का हिस्सा न हो।
विधिक विवरण
- केस संदर्भ: हिमांशु पाठक बनाम स्टार हेल्थ एंड एलाइड इंश्योरेंस कंपनी लिमिटेड व अन्य [विशेष अनुमति याचिका (सिविल) – भारत का सर्वोच्च न्यायालय]
- पीठ: न्यायमूर्ति जॉयमाल्या बागची और न्यायमूर्ति वी. मोहना (सर्वोच्च न्यायालय)
- विधिक प्रतिनिधित्व:
- याचिकाकर्ता की ओर से: वरिष्ठ अधिवक्ता प्रशांत भूषण
- प्रतिवादी (स्टार हेल्थ) की ओर से: वरिष्ठ अधिवक्ता डॉ. एस. मुरलीधर
- प्रासंगिक कानून एवं विधिक धाराएं:
- डिजिटल व्यक्तिगत डेटा संरक्षण अधिनियम, 2023 (DPDP Act, 2023)
- सूचना प्रौद्योगिकी अधिनियम, 2000 (IT Act, 2000) की धारा 43, 66 एवं 72A (अनधिकृत एक्सेस, हैकिंग और अनुबंध के उल्लंघन में व्यक्तिगत जानकारी उजागर करने पर दंड)
- भारत का संविधान – अनुच्छेद 21 (निजता का मौलिक अधिकार – Right to Privacy) एवं अनुच्छेद 136 (सुप्रीम कोर्ट का विशेष अनुमति क्षेत्राधिकार)
- संबद्ध न्यायिक सिद्धांत व नजीरें:
- के.एस. पुट्टास्वामी बनाम भारत संघ (2017, सुप्रीम कोर्ट 9-जज बेंच) — ‘नागरिकों का डिजिटल डेटा और व्यक्तिगत विवरण निजता के अधिकार का अभिन्न हिस्सा हैं और कॉर्पोरेट्स इसे असुरक्षित नहीं छोड़ सकते।’
- कर्मण्य सिंह सरीन बनाम भारत संघ (सुप्रीम कोर्ट) — ‘व्यावसायिक संस्थाओं द्वारा नागरिकों के डेटा साझाकरण और सुरक्षा मानकों का कड़ा न्यायिक परीक्षण आवश्यक है।’
- वर्तमान स्थिति: याचिकाकर्ता के विशुद्ध जनहित दावों पर अदालत द्वारा संदेह व्यक्त; व्यापक लोकहित और तकनीकी खामियों पर बहस जारी; अगली सुनवाई 7 अक्टूबर 2026 को नियत।
Data On Dark Web: मामले का संक्षिप्त विवरण (At A Glance)
| विवरण | जानकारी |
| संबंधित अदालत | सर्वोच्च न्यायालय (Supreme Court of India) |
| पीठ | न्यायमूर्ति जोयमाल्या बागची एवं न्यायमूर्ति वी. मोहना |
| याचिकाकर्ता | हिमांशु पाठक (साइबर सुरक्षा शोधकर्ता, अधिवक्ता प्रशांत भूषण द्वारा प्रतिनिधित्व) |
| प्रतिवादी | स्टार हेल्थ एंड अलाइड इंश्योरेंस कंपनी (वरिष्ठ अधिवक्ता डॉ. एस. मुरलीधर द्वारा प्रतिनिधित्व) |
| मुख्य विषय | बीमा ग्राहकों के डेटा लीक/सिस्टम सुरक्षा में कमियां और डार्क वेब पर साइबर खतरे |
| अगली सुनवाई | 7 अक्टूबर 2026 |